Kapitel 10: Sicherheit, Backup und Notfallwiederherstellung
Info: Dieses Kapitel erläutert die Opaque-Token-Sicherheitsbarriere gegen destruktive Operationen, automatisierte Sicherheits-Backups und die biometrische App-Sperre.
In diesem Kapitel:
- 10.1 Opaque-Token-Sicherheitsbarriere
- 10.2 Automatisierte Sicherheits-Backups
- 10.3 Biometrische App-Sperre
- Verwandte Themen
10.1 Opaque-Token-Sicherheitsbarriere
Wird eine potenziell schädliche Aktion erkannt, greift das Sicherheitsmodul von SQLOZ:
- Bei Erkennung destruktiver Befehle öffnet sich ein roter Dialog zur Warnung vor destruktiven Aktionen.
- Betroffene Tabellen und geschätzte Datensatzmengen werden unmissverständlich visualisiert.
- Erst nach expliziter Bestätigung generiert das System ein einmalig gültiges ApprovalToken. Nur Befehle mit diesem Token werden an den Server übermittelt.
Wichtig: Fehlt das Token oder ist es abgelaufen, wird die Ausführung unverzüglich abgebrochen.
10.2 Automatisierte Sicherheits-Backups
Vor risikoreichen Eingriffen (z. B. Schema-/Datensynchronisation oder Massenlöschungen im Raster) legt SQLOZ automatische Sicherungstabellen an. Die Richtlinie gilt für:
- Schema-Synchronisationen
- Daten-Synchronisationen
- Datenbanktransfers & Tabellenklonen
- Spalten- und Tabellenlöschungen im Designer
- Wartungs- und Optimierungsoperationen
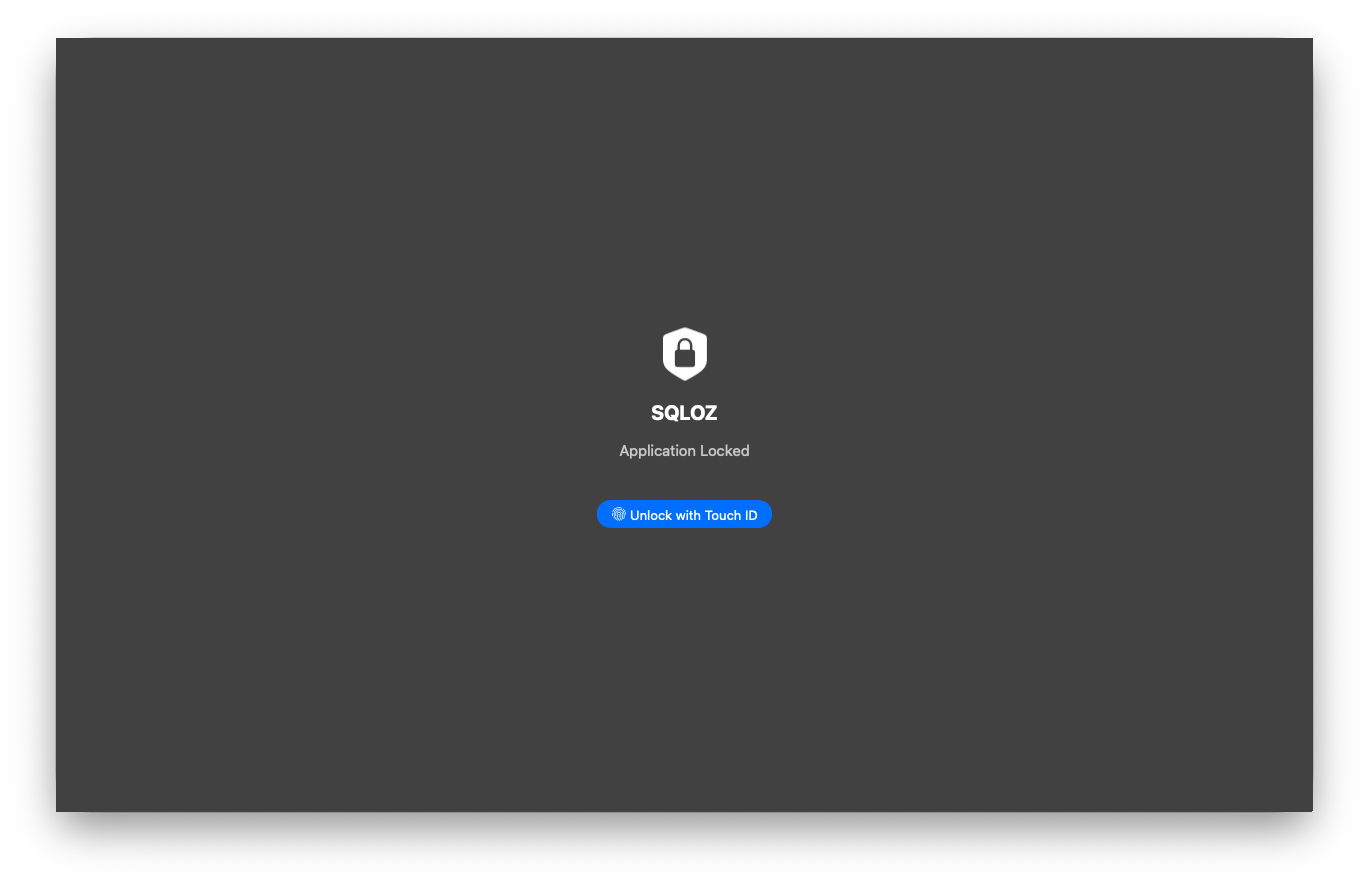
10.3 Biometrische App-Sperre
Schützen Sie sensible Datenbankverbindungen, wenn Sie Ihren Schreibtisch verlassen:
- Drücken Sie
Cmd + Shift + Loder warten Sie den automatischen Leerlauf-Timeout ab. - Das Entsperren erfolgt sekundenschnell per Touch ID-Fingerabdruck oder System-Passwort Ihres Mac.